Cos’è una piattaforma GRC per PMI e consulenti (e perché DATI360 rientra in questa categoria)
GRC non è solo un acronimo tecnico riservato alle grandi imprese. Governance, Risk Management e Compliance oggi riguardano ogni organizzazione strutturata — incluse PMI e studi professionali. In questa guida scopri cos’è davvero una piattaforma GRC, quando un software può essere definito tale e come DATI360 si inserisce in questo scenario.
Cos’è una piattaforma GRC
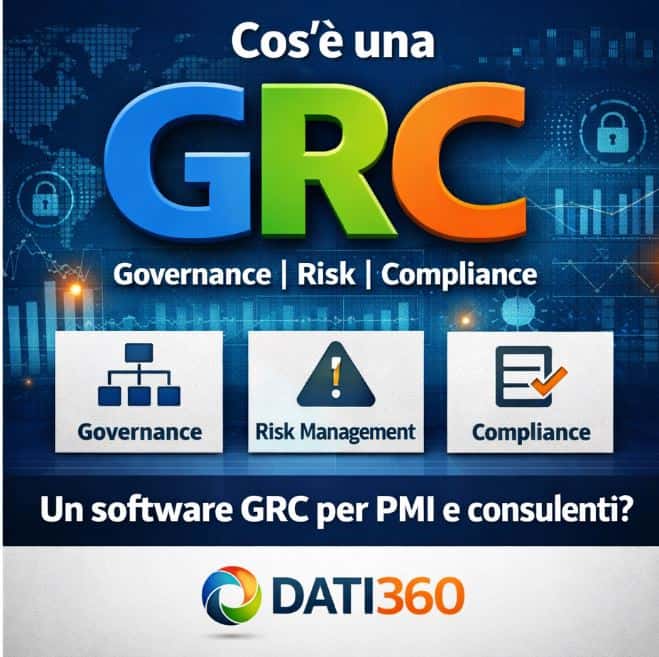
GRC è l’acronimo di Governance, Risk Management e Compliance.
Una piattaforma GRC è un sistema software che integra in un unico ambiente digitale tutti gli elementi necessari a governare un’organizzazione: ruoli e responsabilità, gestione dei rischi, conformità normativa, controlli interni, audit e tracciabilità delle evidenze.
Non si tratta di semplice archiviazione documentale. L’obiettivo è costruire un framework operativo che collega processi, persone e rischi — trasformando la compliance da obbligo formale a vantaggio organizzativo concreto.
I tre pilastri: Governance, Risk Management e Compliance
Governance
La Governance definisce il chi fa cosa: ruoli e responsabilità, organigrammi e deleghe, policy e procedure operative, workflow decisionali. Una Governance strutturata permette di dimostrare, in qualsiasi momento, chi è responsabile di un processo e con quali evidenze.
Risk Management
Il Risk Management è il cuore operativo del GRC: identificazione e classificazione dei rischi, valutazione di probabilità e impatto, definizione dei controlli di mitigazione, piano di trattamento e monitoraggio continuo. Senza una gestione del rischio strutturata, la compliance rimane formale e non sostanziale.
Compliance
La Compliance riguarda il rispetto di normative, regolamenti, standard e policy interne. Le più rilevanti per le PMI italiane: GDPR, NIS2, DORA, ISO 27001, ISO 9001, ISO 14001, ISO 45001.
Una piattaforma GRC consente di gestire queste normative in modo integrato, eliminando duplicazioni e riducendo il carico operativo.
GRC vs software GDPR: la differenza sistemica
Molti strumenti si definiscono “software di compliance”, ma non tutti sono piattaforme GRC. La differenza non è funzionale: è sistemica.
| Software GDPR | Piattaforma GRC |
|---|---|
| Gestisce il registro trattamenti | Collega il registro ai rischi identificati |
| Produce informative e nomine | Collega i rischi ai controlli definiti |
| Archivia documenti privacy | Collega i controlli agli audit interni |
| Focalizzato su una normativa | Integra più normative contemporaneamente |
| Tipicamente mono-azienda | Operativo in modalità multi-azienda |
| Nessun monitoraggio KPI nativo | Dashboard KPI e scadenziari integrati |
Un software GDPR risponde a: “Siamo conformi al GDPR?” Una piattaforma GRC risponde a: “Come gestiamo e dimostriamo continuamente il nostro controllo organizzativo?”
Perché Excel non è sufficiente come sistema GRC
Gestire la compliance con fogli Excel, documenti Word e cartelle condivise presenta criticità strutturali che emergono durante un audit:
- Nessuna tracciabilità strutturata delle modifiche
- Alto rischio di errori manuali e dati incoerenti
- Assenza di versionamento controllato
- Difficoltà nel ricondurre evidenze a controlli specifici
- Duplicazione delle informazioni tra file diversi
- Impossibilità di generare report aggregati in tempo reale
Excel è uno strumento di calcolo. Una piattaforma GRC è un sistema integrato che connette dati, processi e responsabilità in modo strutturato e auditabile.
Caratteristiche di un sistema GRC moderno
Per essere definita tale, una piattaforma GRC deve includere funzionalità integrate. Non è necessario essere enterprise: è necessario essere connessi.
- Gestione ruoli, responsabilità e organigrammi
- Matrici di rischio configurabili per contesto
- Collegamento tra asset aziendali e rischi
- Gestione audit interni ed esterni
- Monitoraggio KPI e indicatori di controllo
- Workflow di approvazione e notifica
- Scadenziario integrato con alert automatici
- Supporto multi-normativa (GDPR, NIS2, ISO…)
- Operatività multi-azienda
- Reportistica strutturata ed esportabile
DATI360 come piattaforma GRC per PMI
DATI360 nasce come sistema di compliance evoluto per il mercato italiano e si è strutturato nel tempo come framework operativo GRC pensato per PMI e professionisti.
Con DATI360 è possibile:
- Gestire registri GDPR collegati ai rischi aziendali
- Mappare asset e infrastrutture critiche
- Costruire matrici di rischio personalizzate
- Tracciare controlli e relative evidenze
- Monitorare KPI di compliance in tempo reale
- Pianificare e gestire audit interni
- Automatizzare scadenziari e promemoria
- Operare su più aziende da un’unica interfaccia
- Generare report strutturati per audit e rendicontazione
La piattaforma è modulare, integrabile e scalabile con le esigenze dell’organizzazione.
GRC per PMI: perché serve anche alle piccole e medie imprese
È un errore comune pensare che il GRC sia riservato alle grandi aziende:
- Tutte le PMI sono soggette al GDPR, indipendentemente dalle dimensioni
- Molte PMI rientrano nel perimetro applicativo della NIS2
- Le certificazioni ISO sono sempre più richieste da clienti e bandi pubblici
- La responsabilità personale degli amministratori in materia di rischio è crescente
Una piattaforma GRC consente alle PMI di ridurre il rischio operativo, dimostrare il proprio controllo organizzativo e affrontare audit con maggiore serenità — senza richiedere un reparto compliance dedicato.
GRC per consulenti e DPO: uno strumento strategico
Per consulenti privacy, DPO, RSPP e professionisti della compliance, una piattaforma GRC non è solo uno strumento operativo: è un moltiplicatore di valore. Permette di gestire più clienti con metodologie standardizzate, ridurre errori manuali, offrire servizi documentati e aumentare il valore percepito della consulenza.
Un consulente che lavora con un sistema GRC non porta documenti: porta un metodo.
Governance, Risk & Compliance integrati: il vantaggio competitivo
Il vero vantaggio non è la singola funzionalità: è l’integrazione. Quando un rischio è collegato a un asset, un controllo a un audit e una scadenza a una responsabilità precisa, l’organizzazione lavora per processi verificabili e non per documenti isolati.
Questo è il passaggio culturale — oltre che tecnologico — che distingue le organizzazioni che “hanno i documenti” da quelle che “dimostrano il controllo”.
Se definiamo GRC come un sistema integrato che gestisce Governance, Risk e Compliance in modo strutturato, allora DATI360 rientra pienamente in questa categoria: non è un archivio, non è un software limitato al GDPR, ma un framework operativo di compliance integrata.
FAQ – Domande frequenti sulla piattaforma GRC
Cos’è una piattaforma GRC? È un software che integra Governance, Risk Management e Compliance in un unico sistema strutturato, collegando processi, persone e rischi aziendali.
Qual è la differenza tra GRC e software GDPR? Un software GDPR gestisce la conformità privacy. Una piattaforma GRC integra gestione dei rischi, audit, controlli e più normative in un unico sistema organico.
Le PMI hanno bisogno di un tool GRC? Sì. Anche le PMI devono gestire GDPR, NIS2 e ISO. Un sistema GRC riduce errori, migliora la tracciabilità e semplifica gli audit.
Excel può essere considerato un sistema GRC? No. Excel è uno strumento di calcolo. Non garantisce integrazione strutturata né tracciabilità certificabile.
DATI360 è una piattaforma GRC? Sì. DATI360 integra gestione dei rischi, compliance multi-normativa, audit e governance organizzativa. È classificabile a tutti gli effetti come piattaforma GRC per PMI e consulenti.
Conclusione
Il mercato sta evolvendo dalla gestione documentale verso sistemi strutturati di Governance, Risk & Compliance. Le organizzazioni che continueranno a lavorare con strumenti frammentati avranno difficoltà crescenti nel dimostrare controllo e responsabilità.
Una piattaforma GRC non è un lusso: è un’evoluzione organizzativa necessaria, con DATI360 puoi governare le sfide normative che ci aspettano.